用户、角色与权限管理
管理用户与角色、登录方式(本地/LDAP/OIDC)、登录安全策略、个人设置,以及最小权限落地建议。
概述
「管理系统」分组只有拥有 system:admin 的管理员能看到。个人设置(修改密码、账号安全、通知设置、MCP 接入、外观配置)在右上角的账号菜单里,人人可用。
权限点的完整列表见 速查:权限点、引用语法与环境变量。
用户管理
权限与入口:
system:admin。菜单:管理系统 → 用户管理
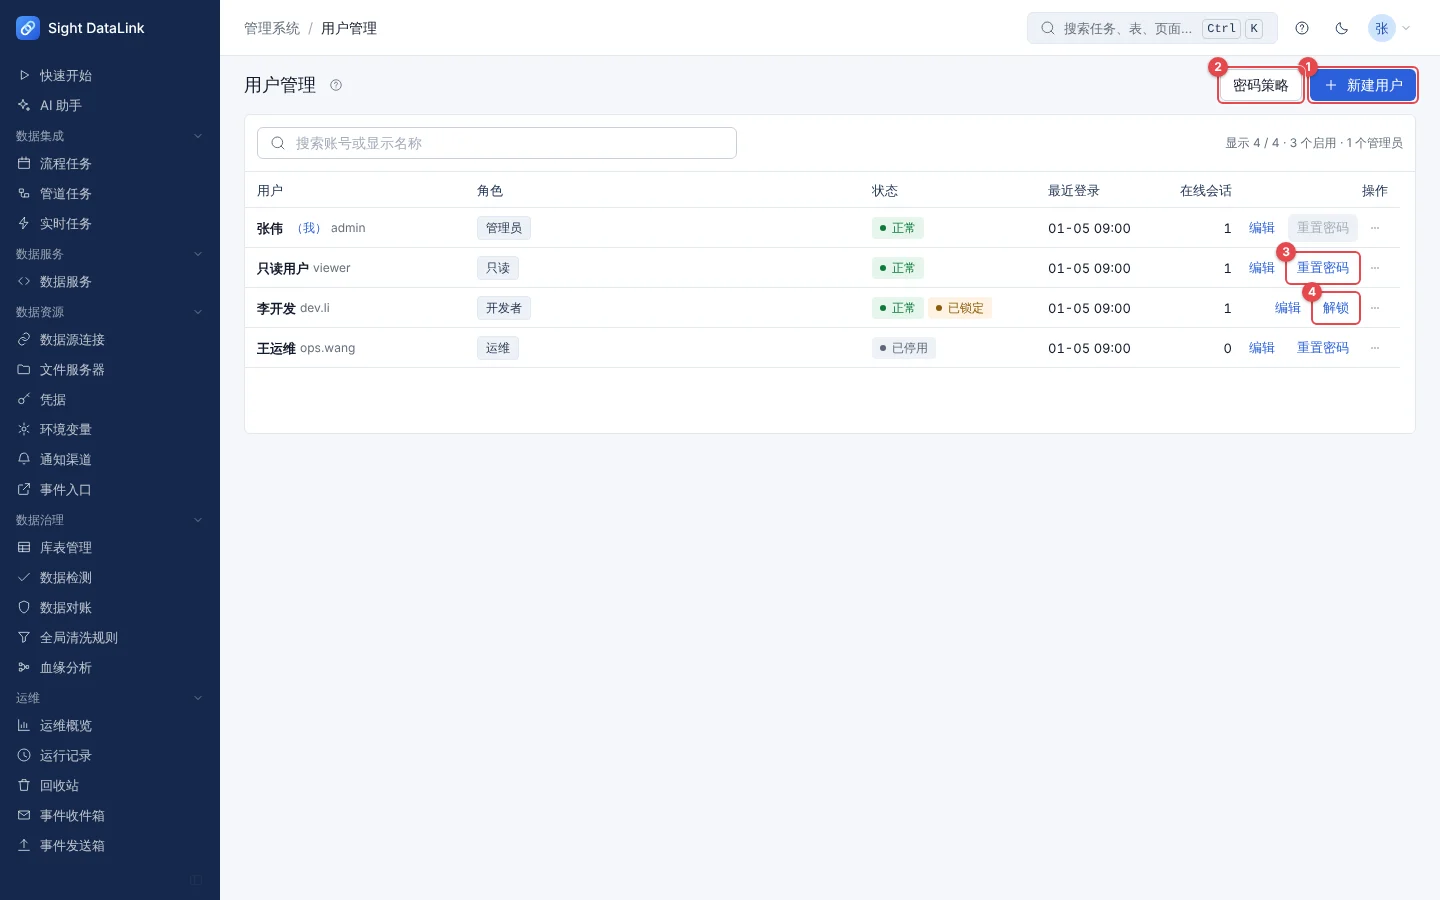
图:用户管理
图中编号说明:
- 新建用户:填写账号、显示名称、邮箱(可选)、初始密码并分配角色(一个账号可以挂多个角色)。
- 密码策略:设置最小长度(8–64)、字符类别要求、历史密码不可复用、最长有效期等。
- 重置密码:为用户设置新密码,可要求其下次登录时修改。
- 解锁:账号因连续输错密码被锁定时,在这里手动解锁(状态列会显示「已锁定」)。
- 列表显示每个用户的角色、状态(正常 / 已锁定 / 已停用)、最近登录时间与在线会话数。
- 权限每次请求从库里读取:改角色、停用账号会及时生效,并撤销该账号已有的会话,对方需要重新登录。
- 来自 LDAP / OIDC 的账号在首次登录时自动创建,角色按分组映射;不要手工给外部账号设置本地密码。
角色管理
权限与入口:
system:admin。菜单:管理系统 → 角色管理
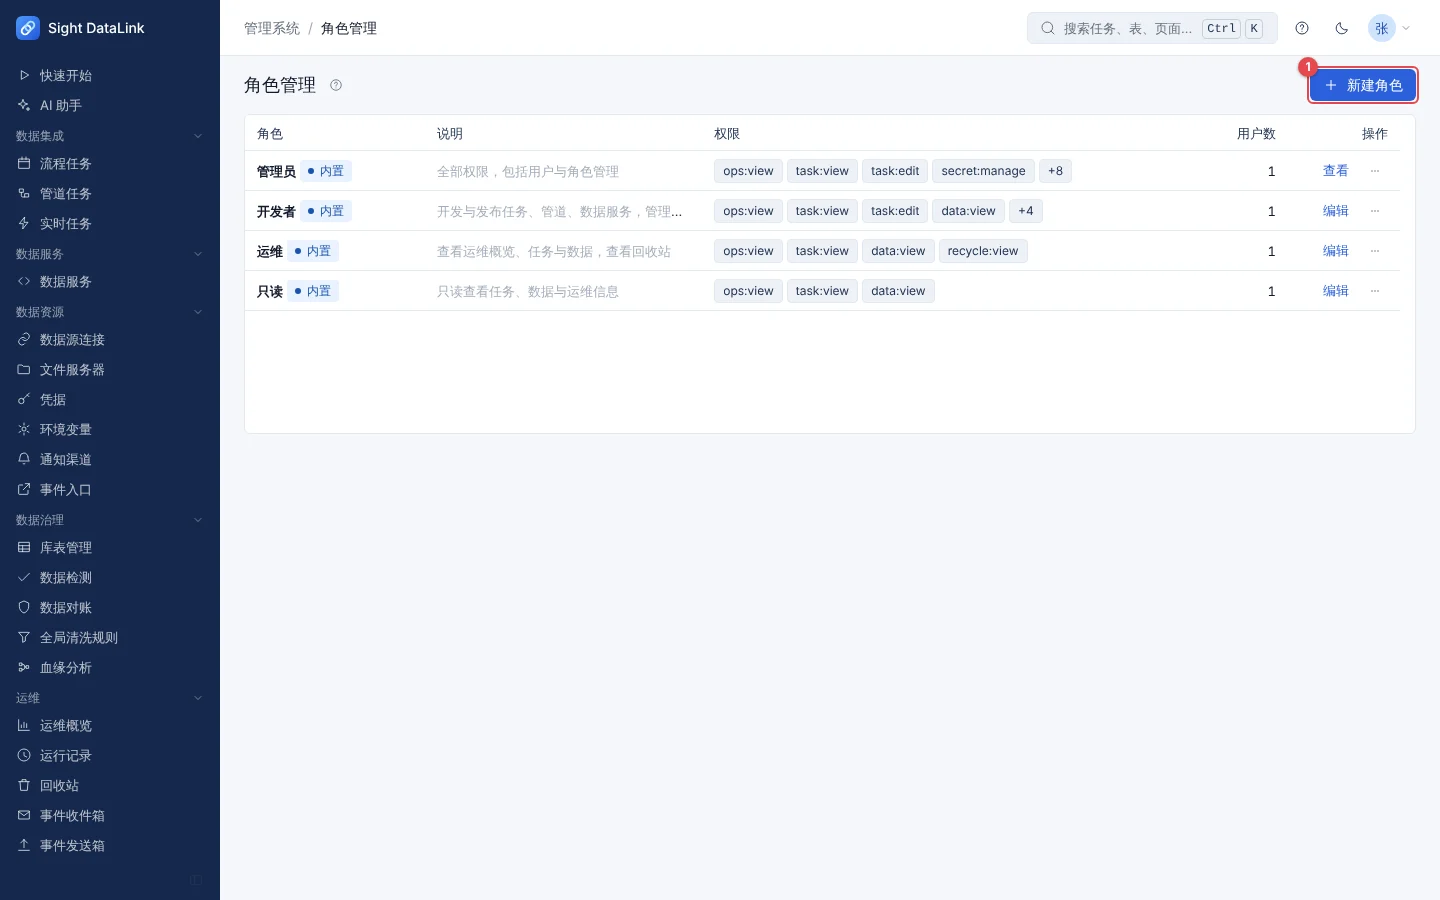
图:角色管理
图中编号说明:
- 新建角色:为角色命名并勾选权限点;内置角色只能查看,不能改名或删除。
| 内置角色 | 典型权限 | 适合谁 |
|---|---|---|
| 管理员 | system:admin + 全部业务权限 |
平台负责人,极少数人。 |
| 开发者 | 任务 / 数据的查看与编辑、敏感列、回收站、AI 使用等业务权限 | 搭任务、管道、数据服务的人。 |
| 运维 | ops:view + 只读业务权限 |
值班与监控。 |
| 只读 | 各模块 :view |
观察者、审计。 |
内置角色够用就不要自定义;确需自定义时按「最小权限」组合权限点(完整列表见 权限速查)。
登录方式
权限与入口:
system:admin。菜单:管理系统 → 登录方式
在这里接入 LDAP / AD 目录和 OIDC 单点登录。首次登录的外部用户自动建号,并按分组映射到平台角色(没有匹配角色则拒绝登录),之后每次登录刷新角色;目录里删除 / 禁用账号、IdP 会话结束、登录方式被禁用,都会在下一个同步周期结束对应的平台会话。OIDC 支持后通道登出,回调地址形如 <对外地址>/api/auth/oidc/backchannel-logout。
登录安全策略
- 本地账号:密码策略可配(最小长度 8 到 64、字符类别、历史密码不可复用、最长有效期);管理员可强制下次登录改密或发一次性密码。
- 登录限流与锁定:同账号加同 IP 连续失败后逐次翻倍锁定(默认 5 次起、最长 15 分钟),同 IP 跨账号也有上限;计数保存在元数据库,多实例共享;管理员可在「用户管理」里解锁。
- 会话:访问令牌短时有效,刷新令牌轮换且重用即撤销;可配置绝对时长、空闲超时和外部账号重新验证间隔;在「用户管理」里能看到每个账号的活跃会话数。
- Cookie:刷新 Cookie 为
HttpOnly; SameSite=Strict,前端只持有短时访问令牌。 - LDAP / OIDC:首次登录自动建号并按分组映射角色(无匹配角色则拒绝),之后每次登录刷新角色;目录删除或禁用、IdP 会话结束、登录方式被禁用,都会在下一个同步周期结束平台会话。
访问令牌
每个账号都能在账号菜单的「MCP 接入」里管理自己的个人访问令牌,范围、有效期和使用方式见 平台 MCP 接入。要点:令牌按所有者当前权限鉴权,账号禁用、改密或降权会让令牌立即失效或降权;令牌不能管理账号,也拿不到脚本节点权限;运维抓取 Prometheus 推荐用运维账号的只读令牌。
其他系统页面
| 页面 | 用途 |
|---|---|
| AI 辅助 | AI 辅助默认关闭。管理员在这里开启并配置服务商(Anthropic、OpenAI、DeepSeek、通义、Kimi、智谱、Ollama 等预置,也可自定义 OpenAI 兼容地址)、API Key 引用、模型、额度与数据策略;开启前不会向任何 AI 服务发送数据。开启后,拥有 ai:use 的账号可以在左侧「AI 助手」里用对话完成查询与操作。 |
| 用户通知记录 | 用户通知(邮件与个人 Webhook)的投递日志,用来排查「为什么没收到通知」。 |
| 负责人管理 | 列出没有可用负责人的对象(例如负责人账号已停用),批量指定新的负责人。 |
| 导入导出 | 配置即代码:把任务、管道、数据源引用等配置导出成文件,在另一套环境导入(先出导入计划再确认)。密码、令牌不会写入文件。也可以用命令行工具 tools/datalink-cli.sh export / import 批量迁移。 |
| 元数据库 | 只读页面:显示元数据库的配置来源、地址、集群成员与表结构版本,用于核对部署状态。 |
| 平台设置 | 平台默认调度时区:管道 / 检测调度、邮件、告警与运维统计共同使用的默认时区。 |
个人设置
点右上角头像打开账号菜单:
- 修改密码:遵循管理员设置的密码策略。管理员重置密码后要求改密的账号,登录后会被引导到这里。
- 账号安全:开启两步验证(用认证器 App 扫码绑定 TOTP),并保存一次性恢复码;开启后登录要多输一次 6 位动态验证码,敏感操作也可能要求再次验证密码(及验证码)。恢复码请离线保存。
- MCP 接入:管理自己的个人访问令牌(见 MCP 接入与访问令牌)。
- 通知设置:选择你想通过邮件或个人 Webhook 接收哪些通知。
- 外观配置:颜色模式(浅色 / 深色 / 跟随系统)与侧边导航的默认状态,只影响当前浏览器。
- 退出登录。
权限使用注意
data:view允许在连接上执行只读查询(语义是「用连接的账号读该库」),不是「只能看目录」。只读查询也受 SQL 函数护栏与只读事务限制,但请按最小权限配置数据源账号。env:manage应只授予可管理数据源的人:改变量值会改变引用它的连接地址。- 脚本节点受
task:script与部署开关FDL_SCRIPT_NODES_ENABLED双重控制。
最小权限落地建议
- 内置角色能用就别自定义;只读角色给报表和巡检人员,运维角色不要给
data:edit。 - 数据源按用途配只读账号(预览、库表、数据服务)与读写账号(同步)分开;不要把 DBA 账号配进平台。
- 脚本节点默认关闭;确需开启时,只给完全可信的人
task:script与task:edit。 - 自动化使用的令牌用「只读」加短有效期,用完撤销。
- 定期审查:用户管理(谁有
system:admin)、访问令牌、通知渠道、数据服务应用凭据、平台日志。 - 集群部署时设置
FDL_TRUSTED_PROXIES为反向代理地址,否则按 IP 的限流与数据应用白名单会把所有客户端当成代理 IP。
审计
平台日志记录写请求、失败请求与语义审计事件(操作人、IP、请求 ID、模块、结果、耗时),在「运维」>「平台日志」查看,并支持防篡改校验,见 监控、告警与审计。运行记录与应用调用日志各自有独立视图。